
/ work / trustworthy-rag-patterns
Une démo RAG tient en 20 lignes. Un système digne de confiance exige 20 décisions.
Une carte interactive des patterns pour une GenAI gouvernée
→ Apprentissage clé : Transforme une liste d’outils IA en architecture inspectable avec des contrôles, des gates d’évaluation et des limites opérationnelles explicites.
- Contexte
- Note de connaissance indépendante
- Contribution
- Auteur & architecte de référence
- Période
- 2026
- Statut
- publié
- 20 décisions d’architecture
- 5 plans de contrôle
- 0 revendications employeur
La version provocatrice
Une démo RAG est souvent une chaîne élégante : découper → vectoriser → retrouver → générer. Elle tient dans un notebook et peut convaincre en un après-midi.
Un système d’IA digne de confiance est différent. Le travail difficile n’est pas d’appeler le modèle. Il consiste à décider ce que le modèle peut voir, quels outils il peut utiliser, comment les affirmations sont testées et ce qui se passe lorsque la qualité, la latence ou le coût dérivent.
Cette note est un pattern d’architecture indépendant. Elle ne décrit aucun employeur, client, système interne ni déploiement réel en entreprise.
Les cinq plans de contrôle
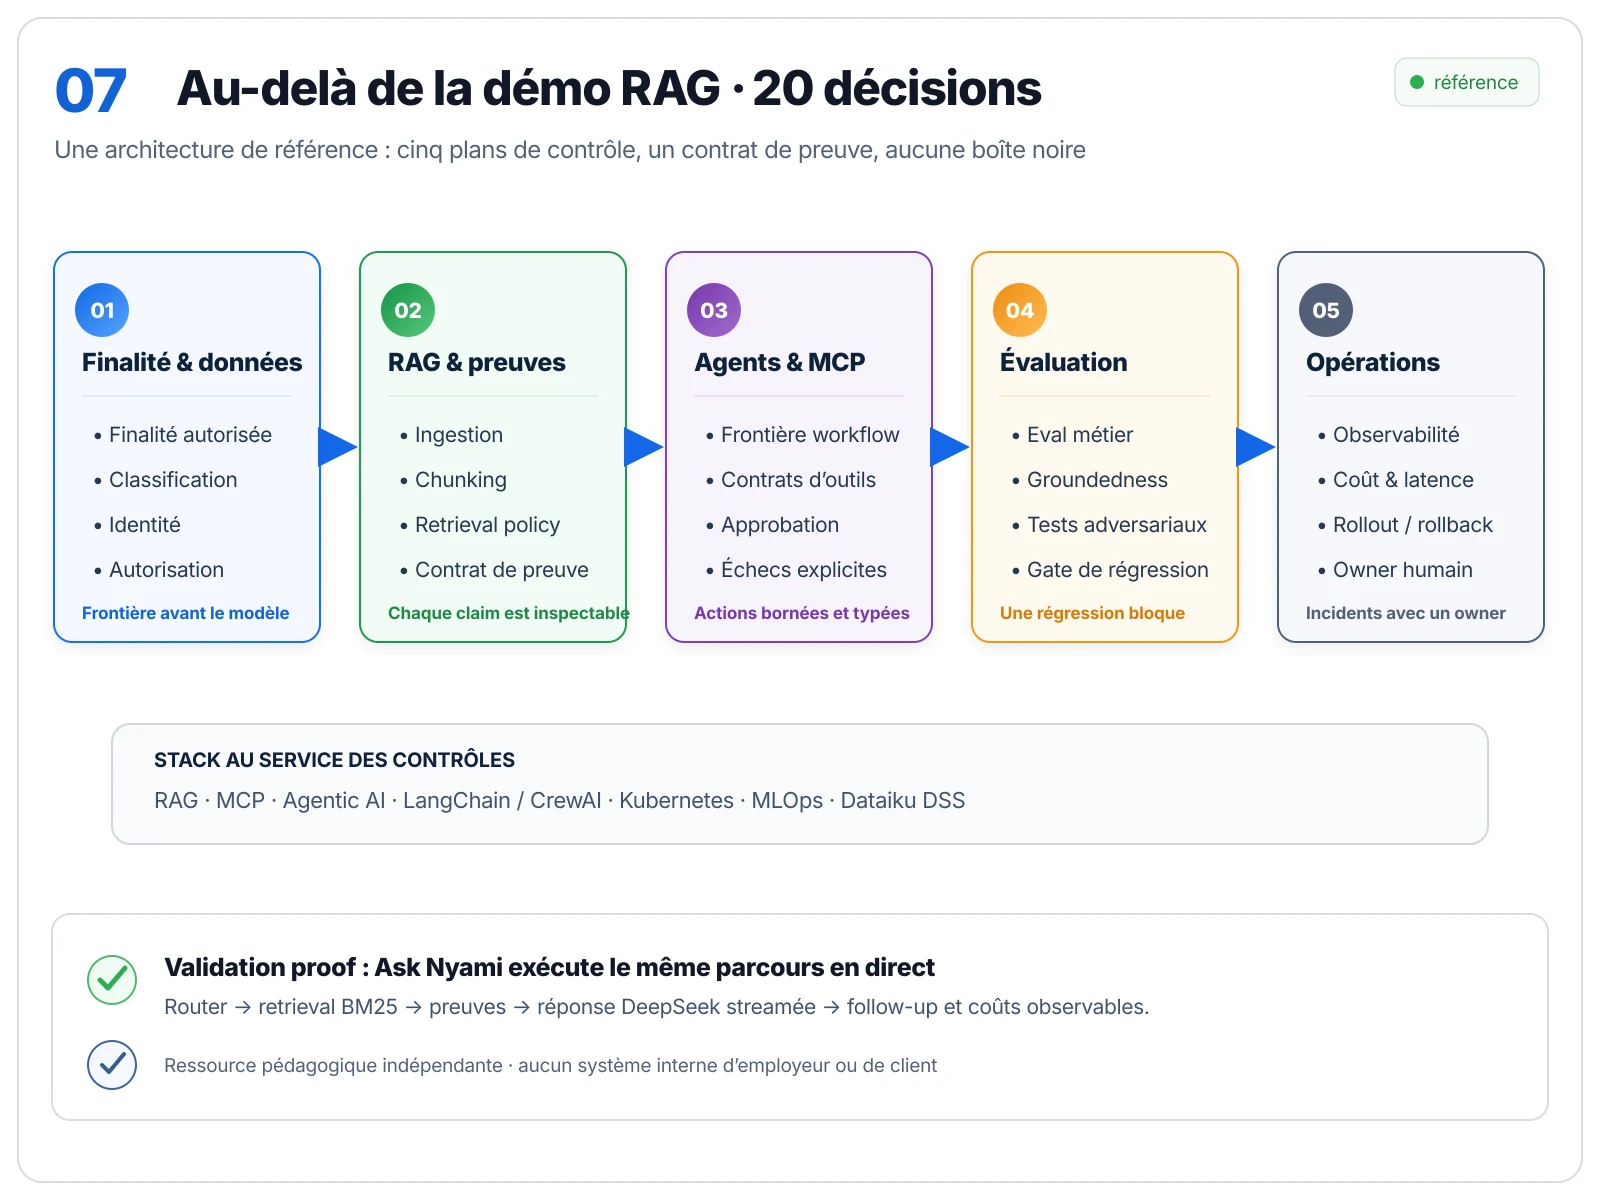
Les vingt décisions deviennent plus faciles à raisonner lorsqu’elles sont regroupées en cinq plans de contrôle.
1. Finalité et frontière des données
- Finalité — quelle décision ou tâche le système est-il autorisé à soutenir ?
- Classification — quelles sources sont publiques, internes, confidentielles ou interdites ?
- Identité — qui pose la question et quel niveau d’authentification faut-il ?
- Autorisation — quels documents cette identité peut-elle retrouver avant tout appel au modèle ?
2. Retrieval et preuves
- Contrat d’ingestion — qui possède la fraîcheur, la suppression et la qualité des sources ?
- Stratégie de chunking — quelles unités sémantiques préservent le sens et les métadonnées d’accès ?
- Politique de retrieval — lexical, vectoriel ou hybride ; les filtres s’appliquent avant le ranking, jamais après.
- Contrat de preuve — toute affirmation importante pointe vers une source inspectable.
3. Agents et outils
- Frontière du workflow — code déterministe lorsque le chemin est connu ; agent seulement lorsqu’un choix est réellement nécessaire.
- Contrat d’outil — MCP expose des capacités typées, mais chaque outil exige encore des entrées, sorties et permissions étroites.
- Frontière d’approbation — les actions à conséquence passent par une validation déterministe ou humaine.
- Sémantique d’échec — timeouts, résultats partiels et retries restent visibles au lieu d’être improvisés silencieusement.
4. Évaluation et release
- Jeu d’évaluation métier — questions représentatives, négatifs difficiles et cas sensibles aux politiques.
- Gate de groundedness — la qualité des preuves est mesurée séparément de la qualité rédactionnelle.
- Tests adversariaux — prompt injection, exfiltration et mauvais usage des outils sont des critères de release.
- Politique de régression — un changement de modèle, prompt ou index ne part que dans les seuils définis.
5. Opérations et responsabilité
- Observabilité — tracer retrieval, outils, sortie, latence et coût sans journaliser de secrets.
- SLO de budget et de latence — contrôler les caps avant la dépense et dégrader proprement lorsque les limites sont atteintes.
- Rollout et rollback — versionner prompts, index et politiques ; canary et retour arrière rapide.
- Responsabilité humaine — définir ownership, escalade, rétention et réponse aux incidents avant le lancement.
Où se placent les technologies citées
- RAG fonde les réponses sur des preuves contrôlées.
- IA agentique traite des choix bornés et décompose les tâches incertaines.
- MCP fournit un accès typé aux outils ; il ne fournit pas l’autorisation à lui seul.
- LangChain et CrewAI sont des options d’orchestration, pas l’architecture.
- Kubernetes peut assurer isolation, rollout et contrôles opérationnels lorsque cette complexité est justifiée.
- MLOps / LLMOps porte l’évaluation, le versioning, le monitoring, la réponse aux incidents et le rollback.
- Dataiku DSS peut être compris comme une option de plateforme Data Science gouvernée dans un environnement de contrôle plus large.
Trois anti-patterns
« Nous avons ajouté des citations. » Elles ne servent à rien si le retrieval a ignoré les permissions documentaires.
« L’agent possède un serveur MCP. » Un protocole n’est pas un modèle de sécurité ; permissions et approbations restent nécessaires.
« La réponse était bonne pendant la démo. » Une bonne réponse est une anecdote. Une gate exige un dataset, des seuils et un historique de régression.
À retenir
Ne commencez pas par demander quel framework utiliser. Commencez par rendre explicites les vingt décisions. Choisissez ensuite la plus petite stack capable de les faire respecter et de produire la preuve que les contrôles fonctionnent.
Le Pattern Lab d’Ask Nyami transforme cette note en carte interactive : choisissez un plan de contrôle, inspectez ses quatre décisions et challengez les trade-offs.
Transparence
Cet article partage des connaissances techniques générales à des fins éducatives et communautaires. Il ne contient aucune identité d’employeur ou de client, aucun nom de système interne, aucun détail propriétaire et aucune métrique confidentielle. Il ne prétend pas que cette architecture de référence est déployée par une entreprise.
🚧 V-next — déjà en chantier
Ce système avance en continu — les prochaines étapes sont déjà sur l'établi. Repassez voir le statut, ou demandez à l'agent où ça en est.
- Il s’agit d’un pattern de référence, pas d’une revendication de déploiement en entreprise.
- Les contrôles doivent être adaptés à la classification des données, à la juridiction et au niveau de risque de chaque contexte.
- Les frameworks sont des options d’implémentation, pas des substituts aux décisions d’architecture.